先月、製造業を経営する知人から聞かれた。「うちの会社でAI Agentを導入したいんだけど、どこのを使えばいい?」
私は逆に聞いた。「欲しいのは、自動でレポートを生成するツール? それとも、製造ラインの異常を自分で判断して対応を決められるシステム?」
彼はしばらく黙ってから言った。「それ、同じじゃないの?」
まったく違う。そして混同したときの代償は小さくない。
同じ言葉、まるで違う二つのもの
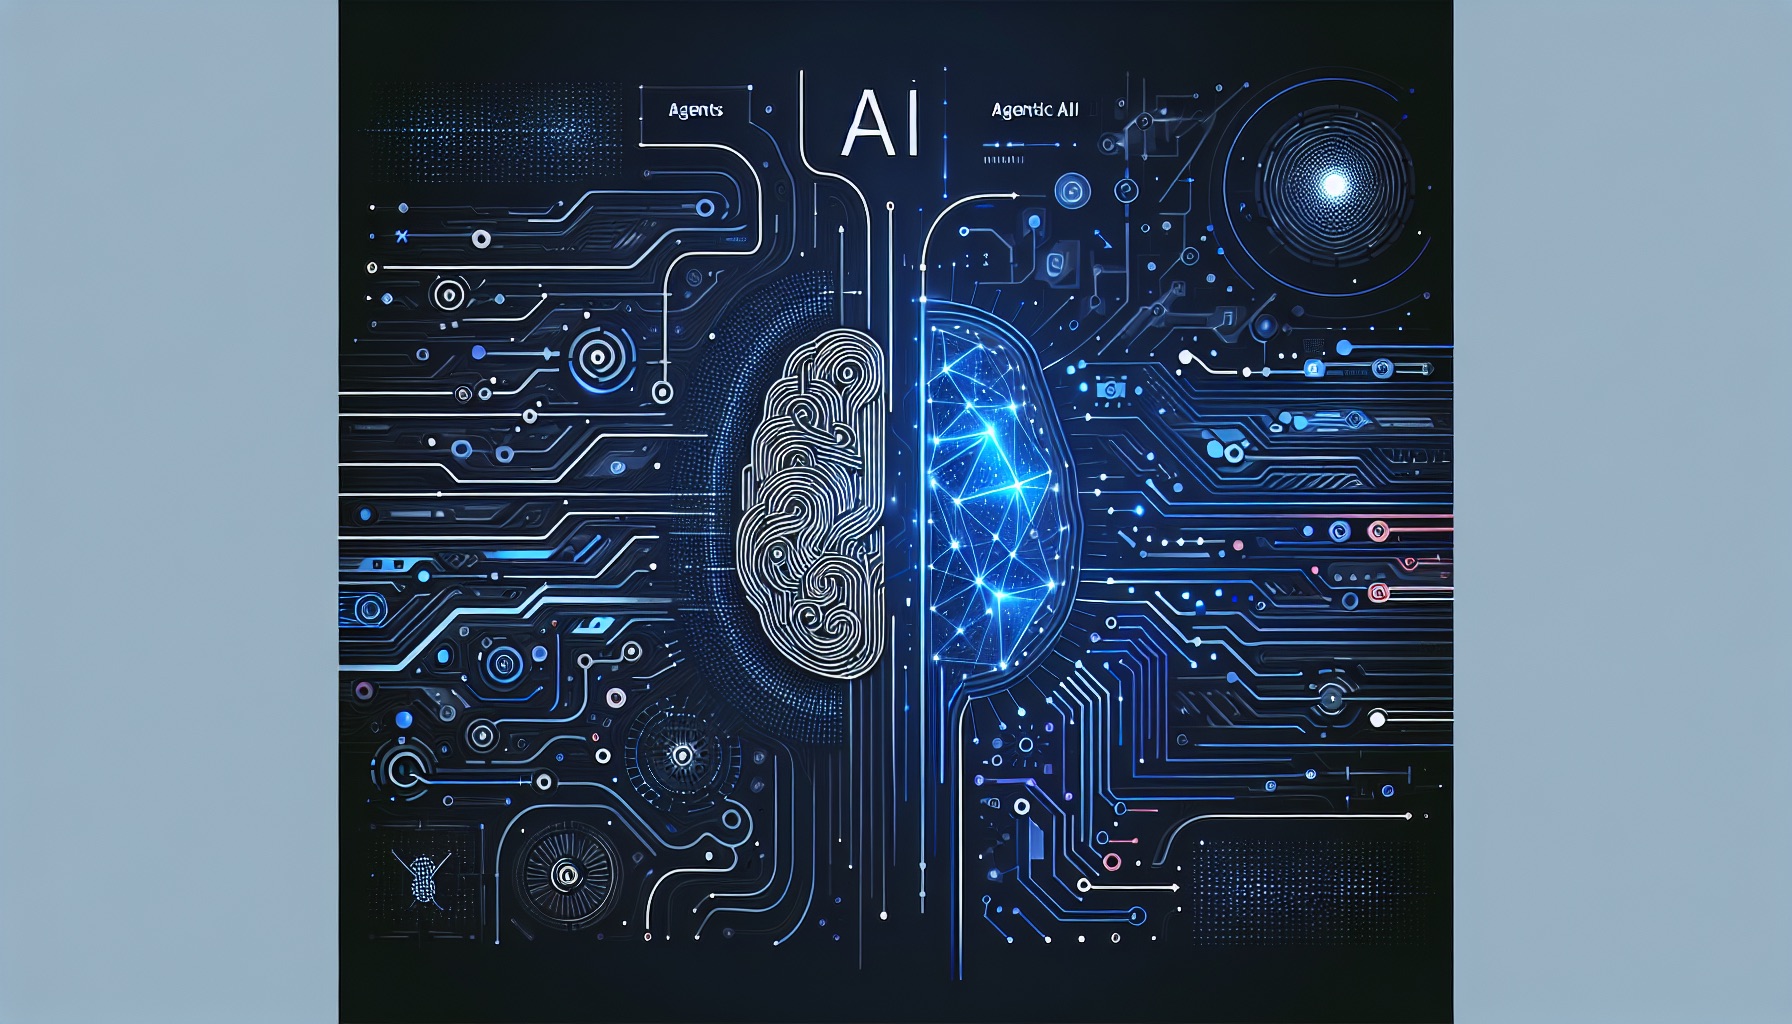
「Agent」という言葉は2024年に使い古された。あらゆるAI企業がAgentを売っているが、その中身の差は途方もない。
AI Agents(エージェント) はタスク指向の自動化ツールだ。明確な目標、定義済みのツール、明快なルールを与えれば、それを実行する。医療補助意思決定システムが症状をデータベースと照合して提案を出す、産業制御システムがセンサーデータに基づいてパラメータを調整する、自動テストスクリプトが所定のフローに沿って検証を走らせる――これらはすべてAI Agentsだ。核心的な価値は信頼性にある。定義された境界の内側で、繰り返し実行し、予想外のことは起こさない。
Agentic AI(能動型AI) はまた別の話だ。実行するだけでなく、計画を立て、問題を分解し、実行中に新たな情報に応じて戦略を修正する。「この市場への参入戦略を調べてほしい」というオープンエンドなタスクを与えると、どのデータを集めるか、どう分析するか、どの時点で意見を求めるかを自分で判断する。核心的な価値は能動性にある。不確実性の中でも、次の合理的な一手を自律的に打てること。
比喩で言えば、AI Agentは優秀な実行者だ。「コーヒーを買ってきて」と告げれば、正確にこなす。Agentic AIはジュニアパートナーに近い。「午後の会議に向けて頭を覚ましておきたい」と言えば、コーヒーを買うべきか、お茶を淹れるべきか、それとも15分の仮眠を勧めるべきかを自分で考える。
なぜこの区別が重要なのか
アーキテクチャを誤ることは、単なる学術的な問題ではない。システム全体が根元から崩れる。
自動投稿パイプラインを構築したとき、私は実際にこの罠を踏んだ。最初はAgentic的な設計を選んだ――いつ投稿するか、何を投稿するか、どの画像を使うかをシステム自身に判断させた。面白そうに聞こえたが、結果は惨憺たるものだった。深夜3時に長文を投稿する、真剣なサーキュラーエコノミーの記事に鮮やかな抽象画を配置する、ハッシュタグを勝手に書き換える――そんなことが頻発した。
気づいたのは、自動投稿に必要なのは能動性ではなく信頼性だということだ。アーキテクチャを純粋なAgentモデルに変えた。Google Sheetからスケジュールを読み込み、ルールに基づいて画像を生成し、時間通りに送信する。すべてが安定した。〈AI Agent 規劃指引〉で書いたとおり、Agentを実用に乗せるカギは技術的な能力ではなく境界の設計だ。その教訓の源泉はここにある――まず、タスクの本質がエージェントを必要とするのか、能動的なパートナーを必要とするのかを見極めなければならない。
逆のケースもある。ディベートエンジンを最初は純粋なAgentとして設計した。各モデルは固定で3ターン、順番も形式も決まっていた。結果、ディベートの質は低かった。本物の議論は、相手の論点に応じて戦略を変えることで成立するからだ。能動性の設計を加え、モデルが反論・追及・論点の転換を自由に選べるようにしたとき、質は一段階跳ね上がった。
ルールは単純だ。タスクの境界が明確で、出力が予測可能ならAgent。タスクがオープンで、動的な判断が必要ならAgentic。 混用すれば必ず問題が出る。
能動性のコスト
Agentic AIは強力だが、自由のコストは不確実性だ。しかもそれは従来のソフトウェアバグとは性質が違う――「壊れた」のではなく、「想定していない合理的な判断を下した」のだ。
ハルシネーションは、能動型システムにおいて特に危険だ。通常のチャットボットがハルシネーションを起こしても、せいぜい誤った答えを返すだけだ。しかしAgentic AIはそのハルシネーションを前提に次の行動を積み重ねる――存在しないAPIエンドポイントにリクエストを送り、存在しない論文を引用して分析を支え、誤ったデータに基づいて戦略的提案を行う。エラーは雪だるま式に膨らむ。
タスク崩壊(Task Collapse) もAgentic固有の問題だ。能動型システムは複数ステップのタスクを実行する中で、第7ステップで第3ステップの結論を忘れたり、サブタスクの切り替えでコンテキストを失ったりする。ディベートエンジンの長対話モードで実際に経験した――第4ラウンドに差し掛かると、モデルは第2ラウンドの論点を繰り返し始め、その間に誰かが反論したことを完全に忘れていた。長鎖推論の脆弱性には、今のところ完全な解決策がない。
責任の境界(Accountability) が最も厄介だ。システムが自律的に判断したとき、誤りが生じたら誰が責任を負うのか。Agentic AIが金融取引で「合理的だが損失を生む」判断を下した場合、それは開発者の責任か、利用者の責任か、モデルの責任か。この問いは、法的にも倫理的にもまだ合意に至っていない。
私が実務で取り入れているのは、「手綱の設計」と呼ぶ仕組みだ。システムに能動性を与えながら、重要な判断ポイントに硬い検査ゲートを設ける。ディベートエンジンは論点の選択を自由にできるが、ターン数に上限がある。能動的な分析は自律的にデータを収集できるが、最終提案は人間が確認して初めて実行に移る。自由だが、制御を失わない。
市場は転換点に入っている
純粋なツールから能動的なパートナーへ――この進化は単なる技術的アップグレードではない。人とAIの協働関係そのものを変える。
かつてAIツールを使う方法はExcelに近かった。入力・処理・出力。今、Agentic AIは言い返し、質問し、「その方向には問題があるかもしれない」と告げる。これは利用者に新しい能力を要求する――AIと交渉する能力だ。指示を下すだけでなく、その提案が妥当かを判断し、どこで信頼し、どこで判断を上書きするかを見極める能力。
Agentic AIと協働する中で最大の心理的転換は、「間違えるが全体としては優れている」という事実を受け入れることだと、私自身の経験から感じる。優秀だが経験の浅い新人を育てるのに似ている。時々判断を誤るからといって仕事を任せないわけではない。むしろ、失敗を許容するワークフローを設計し、間違いから学べる環境を整え、同時に取り返しのつかないミスが起きないよう担保する。
これは〈Code is Cheap:Vibe CodingからCLAWSへ〉で論じた見方と重なる。ポストコード時代において本当のコア能力はコードを書くことではなく、アーキテクチャ設計とセンスの判断だ。同様に、能動的インテリジェント体の時代に求められるコア能力は、AIを操作することではない。人機協働のアーキテクチャを設計することだ――何を自動化し、何に人間の判断を残し、その間をどうつなぐか。
選択の技法
知人の問いに戻ろう。彼は結局「AI Agentを導入する」とはしなかった。代わりに、より本質的なことをした。社内のどのフローがエージェントに向いているか(明確・反復・予測可能)、どの問題が能動的なパートナーを必要とするか(オープン・動的・判断が必要)を棚卸しし、それぞれの要件に合ったアーキテクチャを選んだ。
派手ではない。「全面的なAI変革」ほど語りやすくもない。だが、正しいやり方だ。
Agentic AIの台頭は止まらない。しかし台頭することと、あらゆる場面で能動性が必要だということは別の話だ。優れたシステム設計とは多くの場合、適切な場所でAgentの信頼性を使い、適切な場所でAgentic AIの能動性を解き放ち――その間に、精密な手綱を設計することだ。
ツールとパートナーの差は優劣ではなく、文脈への適合だ。自分が直面している問題がどちらの性質を持つかを見極めれば、答えは自ずと出てくる。
💬 コメント
読み込み中...